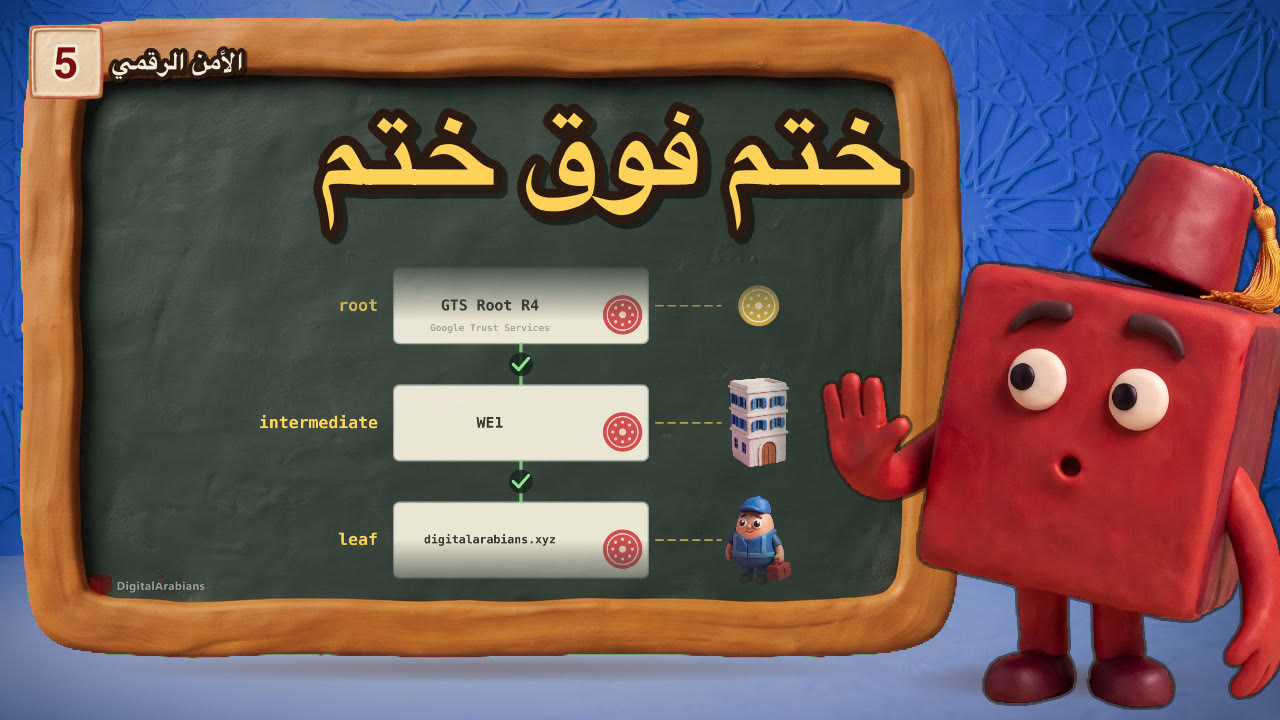
6 ديال الأرقام كيجيوك فميساج: «ما تعطي هاد الكود لحتى واحد». وانتا كتقول: صافي، الحساب ديالي محمي. ولكن واش بصح هاد الكود كافي؟ ولا كاين شي حاجة أقوى منو بزاف؟
هادا هو المقال ديال الحلقة السابعة من سلسلة “الأمن الرقمي من الألف للياء” (الفيديو كامل فـ القناة ديالنا فاليوتيوب). فآخر المقال، غادي تعرف تلاتة ديال الطرق باش تحمي الدخول: شكون فيهم الضعيفة، وشكون اللي حتى صفحة مزورة ما تقدر تسرقها. ومن بعد، فـ «جرب معايا»، غادي تقوي الحساب ديال Google ديالك، خطوة بخطوة… بلا ما تبقى برا الحساب نهار يضيع ليك التليفون.
الأرقام فهاد المقال حقيقية: خرجو من الماك نهار 14 نونبر 2026، بـ script صغير ديال Python، وsecret ديال التجربة اللي منشور فالـ RFC 6238 (RFC يعني Request for Comments: الوثائق اللي فيها المعايير ديال الإنترنت)، ماشي ديال شي حساب حقيقي. والخطوات ديال Google مأخودين كلمة بكلمة من الصفحات ديال المساعدة ديالهم.
قفل تاني، ما كيتحلش غير بالتليفون
فـالحلقة اللي فاتت، كل حساب ولا عندو الساروت ديالو بوحدو. مزيان. ولكن تخيل الباب فيه قفل تاني، ما كيتحلش غير بالتليفون ديالك. واخا يسرق ليك الساروت، كيبقى واقف برا.
هادا سميتو 2FA، يعني two-factor authentication. وGoogle كتسميه 2-Step Verification.
تلاتة ديال الأنواع
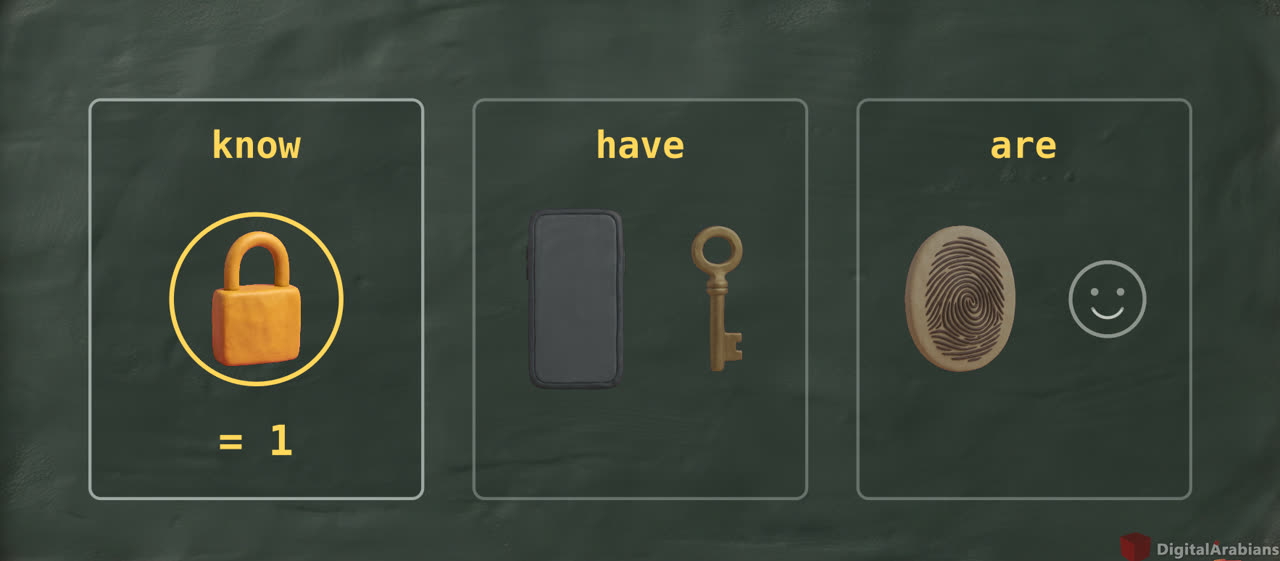
NIST، يعني National Institute of Standards and Technology، كتقول كاينين تلاتة ديال الأنواع:
| النوع | بالإنجليزية | مثال |
|---|---|---|
| حاجة كتعرفها | something you know | الـ password |
| حاجة عندك | something you have | التليفون |
| حاجة فيك | something you are | الصبع ولا الوجه |
والقاعدة: جوج حوايج من نفس النوع، ماشي جوج ديال الأقفال. جوج ديال الـ passwords (ولا password وكود سري) باقي قفل واحد، حيت بجوج «حاجة كتعرفها».
تلاتة ديال الطرق للقفل التاني
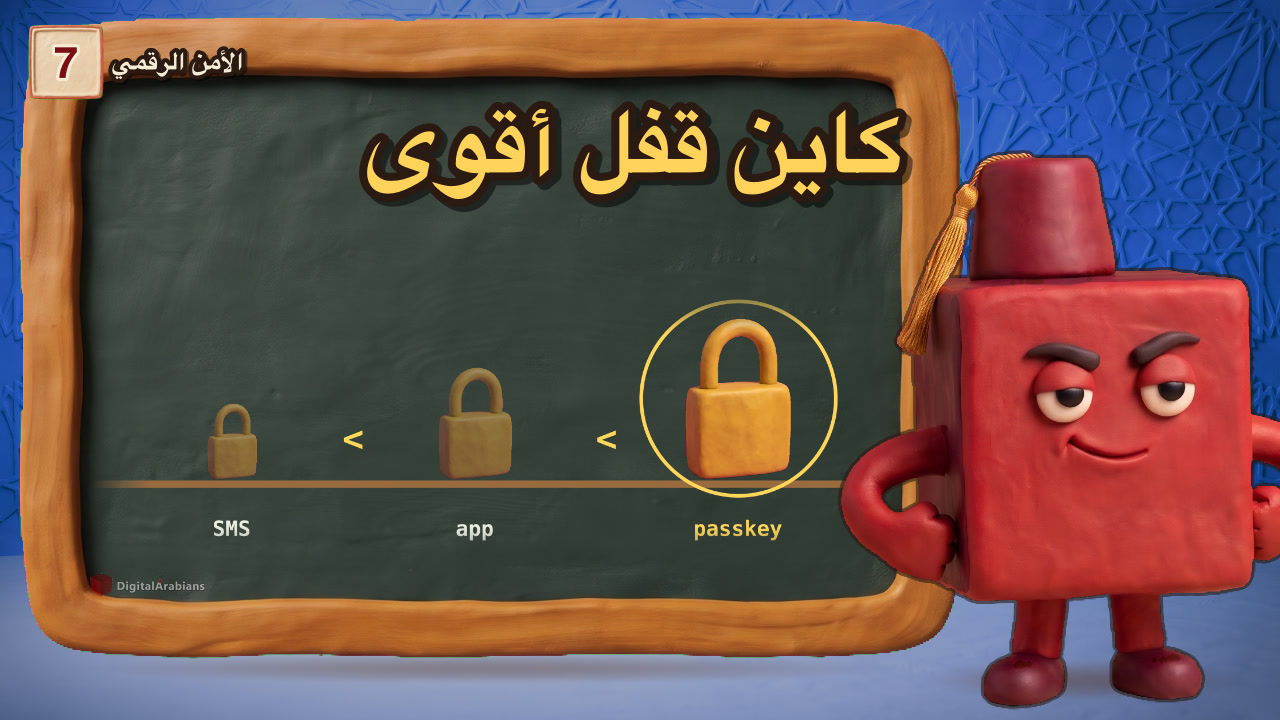
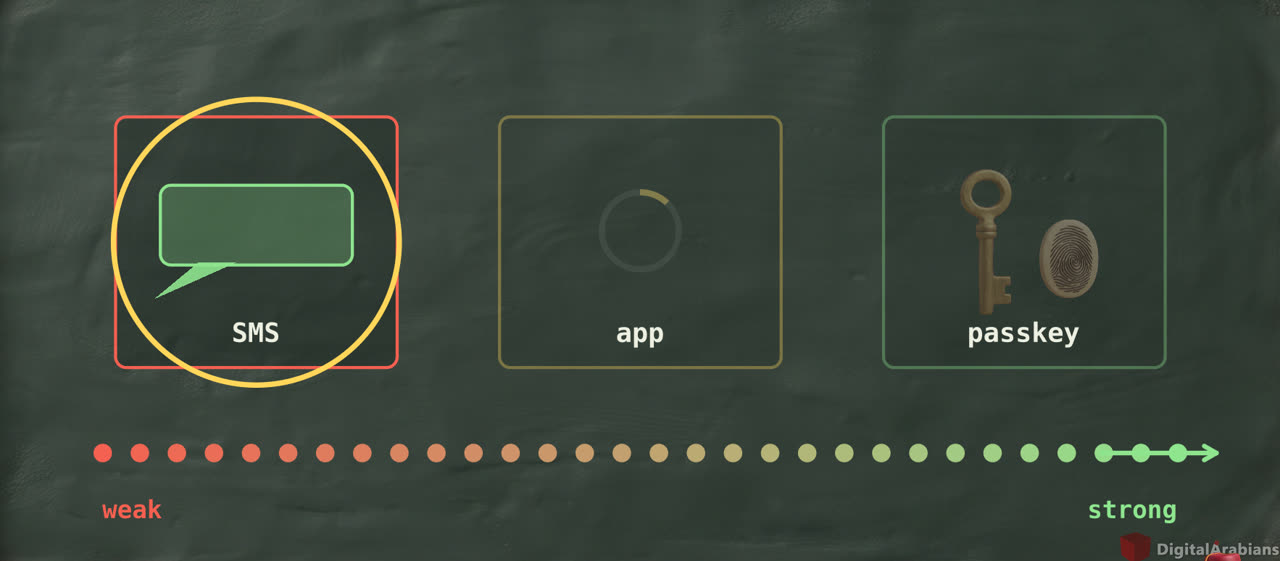
فالتليفون، كاين تلاتة ديال الطرق، من الضعيفة للقوية:
- كود فميساج.
- كود من تطبيق.
- الـ passkey.
الطريقة 1: الكود فميساج
الميساج، ولا SMS، يعني Short Message Service. فيه تلاتة ديال المشاكل.
المشكل اللول: الكود كيمشي للرقم ديالك، ماشي للتليفون ديالك. وكاين اللي كيقنع شركة الاتصالات تنقل الرقم ديالك لـ SIM ديالو. وSIM يعني Subscriber Identity Module. هادي سميتها SIM swap. ومن تما، الكودات ديالك كيوصلو ليه هو. وعلى هادشي NIST كتحط الميساج فخانة restricted، يعني محدود، وكتقول للمواقع: ردو البال لأي تبديل ديال الـ SIM قبل ما تصيفطو الكود.
المشكل التاني: الـ SMS ما مشفرش. CISA، يعني Cybersecurity and Infrastructure Security Agency، الوكالة الأمريكية ديال الأمن السيبراني، كتقول: اللي وصل للشبكة ديال الشركة، يقدر يقرا الميساجات.
المشكل التالت: الصفحة المزورة. كتطلب منك الـ password والكود، وانتا كتكتبهم… وهي كتدوزهم للموقع الحقيقي فنفس اللحظة.
واخا هكا، الميساج حسن من والو. CISA براسها كتقول: أي قفل تاني حسن من بلاش. ولكن ماشي هو الأحسن.
الطريقة 2: كود من تطبيق (TOTP)
تطبيق بحال Google Authenticator كيعطيك كود جديد كل 30 ثانية. سميتو TOTP، يعني Time-based One-Time Password. وكيخدم حتى بلا إنترنت، وبلا ريزو.
كيفاش جوج أجهزة كيخرجو نفس الكود بلا ما يهضرو؟
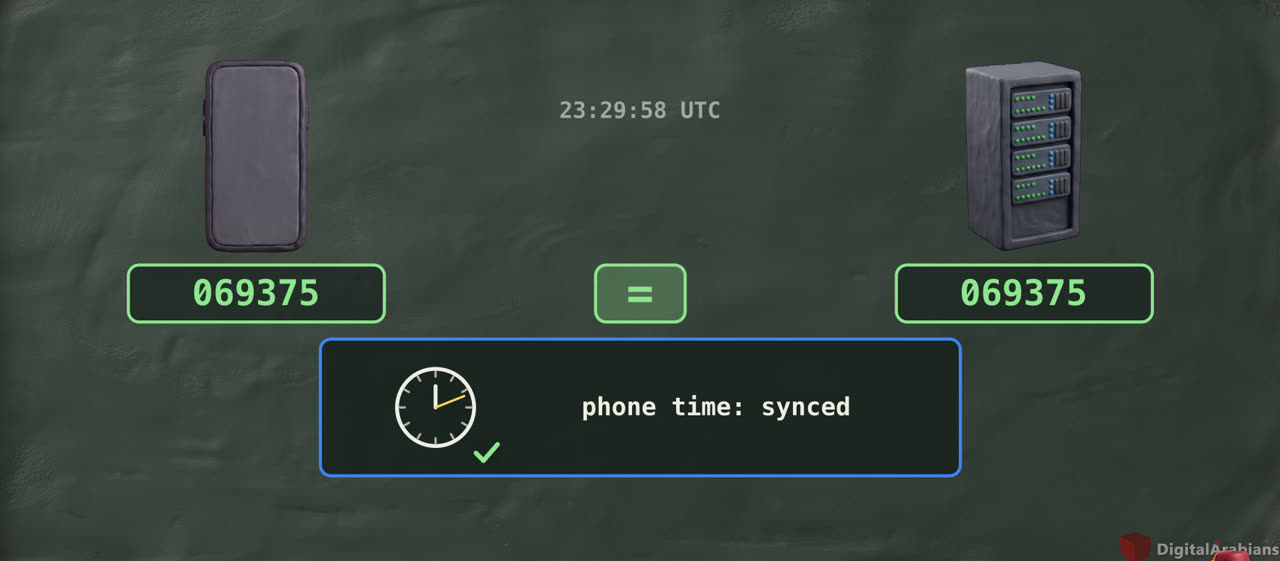
ملي كتشعلو، الموقع والتطبيق كيتقاسمو secret واحد، مرة وحدة. بحال الحلقة التانية: نفس الـ key عند جوج ديال الجهات. ومن تما، كل 30 ثانية، بجوج كيخلطو الـ secret مع الساعة، وكيخرجو نفس الـ 6 أرقام… بلا ما يهضرو مع بعضياتهم.
والساعة كتولي رقم: شحال من 30 ثانية دازت من 1 يناير 1970. هادا سميتو T فالـ RFC 6238.
جربتها فالماك
ما كانش عندي أداة جاهزة (oathtool ما كايناش فالماك)، فكتبت script صغير بـ Python. وقبل كلشي، تأكدت منو بالأمثلة الرسمية ديال الـ RFC 6238 (8 أرقام):
$ python3 -I totp.py selftest
59 94287082 expected 94287082
1111111109 07081804 expected 07081804
1234567890 89005924 expected 89005924
بجوج متطابقين. عاد خليتو يخدم دقيقة، بـ 6 أرقام و30 ثانية:
$ python3 -I totp.py 66
23:28:42 UTC  T = 59823297  code = 346517  (18s left)
23:29:00 UTC  T = 59823298  code = 691313  (30s left)
23:29:30 UTC  T = 59823299  code = 069375  (30s left)
كل ما كيتبدل الـ T، كيتبدل الكود. وفنفس الثانية (23:29:58 UTC، وUTC يعني Coordinated Universal Time، الساعة العالمية)، جربت أربعة ديال الحالات:
التليفون  (secret A)                  069375
السيرفر   (secret A)                  069375
secret آخر (B)                        899422
secret A، والساعة معطلة بـ 5 دقايق    997776
- التليفون والسيرفر بجوج عطاو 069375، بلا ما يتصيفط والو.
- بدلت الـ secret؟ كود آخر.
- رديت الساعة 5 دقايق للور؟ كود آخر، ما غاديش يدخل. وعلى هادشي Google كتقول: خلي الساعة ديال التليفون مضبوطة.
ولكن حتى هاد الكود كيتسرق
هادشي مزيان… ولكن حتى هاد الكود، إلا كتبتيه بيدك فصفحة مزورة… مشا. CISA كتقولها نيشان: كودات التطبيق حسن من الميساج، ولكن باقين كيتسرقو بالـ phishing، يعني الصفحات المزورة. وNIST حتى هي: أي كود كتكتبو بيدك، الصفحة المزورة تقدر تدوزو للموقع الحقيقي.
الطريقة 3: الـ passkey
عاقل على الحلقة التالتة؟ public key وprivate key. ملي كتصاوب passkey:
- التليفون كيصاوب جوج ديال الـ keys.
- الموقع كيخبي غير الـ public key. وحسب Google، هادا بوحدو ما كينفع فوالو اللي سرقو.
- الـ private key كيبقى عندك، فالأجهزة ديالك، وعمرو ما كيتصيفط للموقع.
- ملي كتدخل، الموقع كيصيفط سؤال صغير، والتليفون كيوقع عليه بالـ private key، بحال الحلقة الرابعة.
علاش الصفحة المزورة ما تقدر تدير ليه والو؟
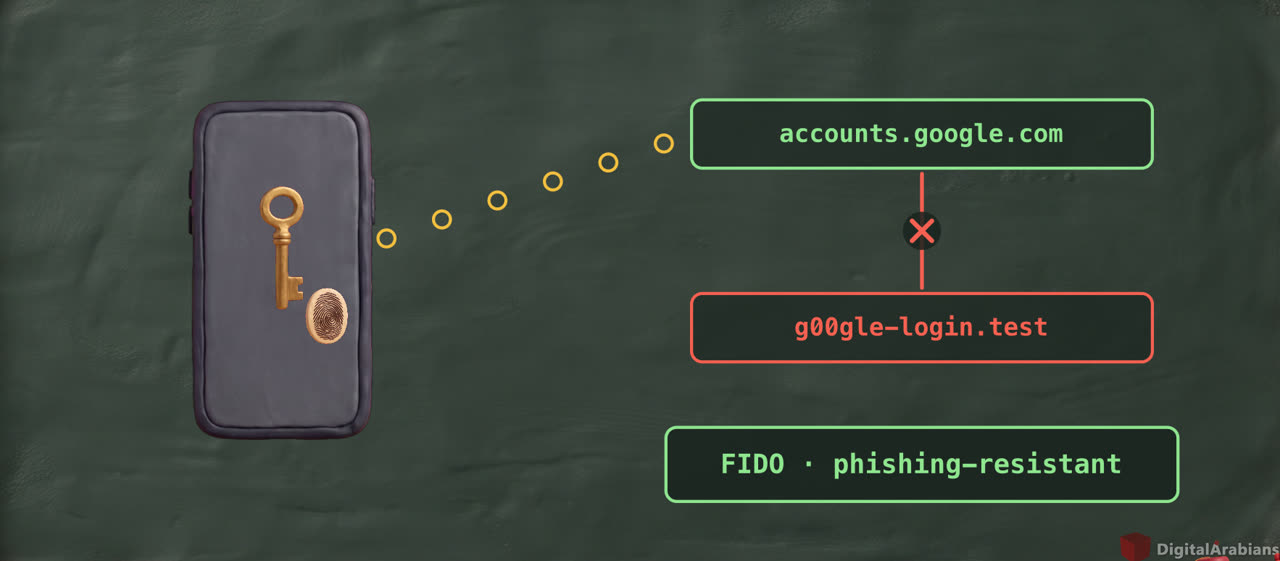
حيت الـ passkey مربوط بالموقع اللي تصاوب معاه. المتصفح والتليفون كيتأكدو من الموقع. موقع مزور؟ الـ passkey ما كيخدمش أصلا. وما عندك حتى كود تكتبو.
- Google كتقول: الـ passkey ما يتعطاش، ما يتنسخش، وما يتكتبش.
- FIDO Alliance، وFIDO يعني Fast IDentity Online، كتسميه phishing-resistant.
الترتيب
الميساج، من بعد التطبيق، والفوق كاع: الـ passkey. وإلا ما بغيتيش الـ passkey، Google كتنصح بالـ Google prompts: نوتيفيكاسيون فالتليفون، كتكليكي فيه على Yes إلا كنتي انتا، ولا No إلا ما كنتيش انتا. وحسب Google، كيعاونو يحميوك حتى من الـ SIM swap.
ولكن ما تبقاش بطريقة وحدة. إلا ضاع التليفون، خاصك باب آخر باش ترجع للحساب ديالك.
جرب معايا: قوي الحساب ديال Google
خمسة ديال الخطوات. السميات ديال الأزرار بالإنجليزية، كيفما كاتبتهم Google فالصفحات ديال المساعدة.
1. شعل الـ 2-Step Verification
myaccount.google.com > Security & sign-in > How you sign in to Google > Turn on 2-Step Verification
وتبع الخطوات اللي فالشاشة.
2. زيد تطبيق ديال الكودات
فالإعدادات ديال 2-Step Verification، كليكي على Set up authenticator، وتبع الخطوات مع Google Authenticator ولا أي تطبيق آخر ديال الكودات.
- فـ Google Authenticator، تقدر تحفظ الكودات فالحساب ديال Google، باش ما يضيعوش ليك ملي تبدل التليفون.
- ما تخلعش إلا ما بانش دغيا: Google كتقول يقدر ياخد حتى 7 أيام عاد يبان كطريقة للدخول.
- الكود ما بغاش يدخل؟ شوف الساعة ديال التليفون: خاصها تكون مضبوطة.
3. صاوب passkey
دخل لـ:
myaccount.google.com/signinoptions/passkeys
وكليكي على Create a passkey. التليفون غادي يطلب منك تحلو: بالصبع، بالوجه، ولا بالكود ديال الشاشة. والصبع ديالك كيبقى فالتليفون، ما كيمشيش لـ Google.
رد بالك: صاوب الـ passkey غير فالتليفون اللي ديالك بوحدك. اللي يقدر يحل داك التليفون، يقدر يدخل للحساب.
4. خبي الـ backup codes (هادي هي المهمة)
2-Step Verification > Backup codes > Get backup codes
- غادي تعطيك 10 ديال الكودات، كل واحد فيه 8 أرقام، وكل واحد كيخدم مرة وحدة.
- طبعهم (Print codes) ولا تيليشارجيهم (Download Codes)، وخبيهم فين كتخبي الباسبور.
- حسيتي شي حد شافهم؟ كليكي على Refresh: كتاخد 10 جداد، والقدام كيتسدو.
5. حدث الـ recovery phone والـ recovery email
- الـ recovery email خاصو يكون إيميل آخر، ماشي اللي كتدخل بيه، وكتستعملو ديما.
- الـ recovery phone ديالك بوحدك، كيجيه الميساجات، وديما معاك.
هكا، إلا ضاع التليفون، ولا وقع شي مشكل فالحساب، عندك منين ترجع.
والقاعدة الذهبية
الكود اللي جاك، ما تعطيه لحتى واحد. Google كتقول: عمرها ما كتطلب منك الـ password ولا الكود، لا فإيميل، لا فتيليفون، لا فميساج. وما كتكتبهم غير فـ accounts.google.com. وحتى الـ backup codes، غير فصفحة الدخول.
نعاودو بالزربة
- قفل تاني، من نوع آخر.
- الميساج حسن من والو، التطبيق حسن منو، والـ passkey هو اللي الصفحة المزورة ما كتقدر ليه.
- والـ backup codes مخبيين، باش عمرك ما تبقى برا الحساب ديالك.
ودابا، ملي يجيك داك الكود ديال 6 الأرقام فميساج… عرفتي: حسن من والو… ولكن كاين أقوى منو بزاف.
سؤال ليك
شنو هو القفل التاني اللي عندك دابا فالحساب ديال Google؟ ميساج، تطبيق، ولا passkey؟ جاوب بكلمة وحدة فالكومونتيرات. وما تكتب حتى كود!
الحلقة الجاية
الرسائل ديالك. واش WhatsApp براسو يقدر يقراها؟ نهضرو على الـ end-to-end encryption: شنو كيحمي… وشنو ما كيحميش. وداك اللي عيط ليك، وكيطلب منك الكود بالزربة؟ هادا موضوع الحلقة العاشرة.
المصادر
- NIST SP 800-63-4، تلاتة ديال الأنواع: pages.nist.gov
- NIST SP 800-63B-4 (الميساج محدود، الكودات المكتوبة باليد ماشي phishing-resistant، الـ OTP): pages.nist.gov
- CISA، Implementing Phishing-Resistant MFA (الـ SIM swap والصفحات المزورة): cisa.gov
- CISA، Mobile Communications Best Practice Guidance (الـ SMS ما مشفرش، FIDO): cisa.gov
- CISA، Turn On Multifactor Authentication (كود جديد كل 30 ثانية): cisa.gov
- IETF RFC 6238، TOTP: rfc-editor.org/rfc/rfc6238
- Google Account Help، Turn on 2-Step Verification: support.google.com
- Google Account Help، Google Authenticator: support.google.com
- Google Account Help، Sign in with a passkey: support.google.com
- Google Account Help، Backup codes: support.google.com
- Google Account Help، Avoid getting locked out (recovery phone وemail): support.google.com
- Google Account Help، Google ما كتطلبش الكودات: support.google.com
- Google for Developers، Passkeys: developers.google.com
- FIDO Alliance، Passkeys: fidoalliance.org/passkeys