مشيتي للبوسطة تجيب واحد الكولية. الموظف عمرو ما شافك… وقال ليك: «البطاقة الوطنية عافاك». شاف التصويرة، شاف السمية، وعطاك الكولية. ماشي فيك اللي تيق… تيق فالختم اللي على البطاقة.
والمتصفح ديالك، كل مرة كتحل شي موقع، كيدير نفس الحاجة: كيطلب منو البطاقة ديالو. شكون اللي ختم البطاقة ديال الموقع؟ وكيفاش المتصفح كيعرف بلي ماشي مزورة؟
هادا هو المقال ديال الحلقة الخامسة من سلسلة “الأمن الرقمي من الألف للياء” (الفيديو كامل فـ القناة ديالنا فاليوتيوب). فآخر المقال، غادي تعرف تقرا البطاقة ديال أي موقع بوحدك: لمن هي، شكون ختمها، وحتى لإمتى صالحة. وفـ «جرب معايا»، غادي نحلوها جميع فالمتصفح، وغادي تعرف تشد سمية مزورة كتشبه للسمية الصحيحة.
الأوامر والنتائج فهاد المقال حقيقية: خرجو من الماك (macOS 26.5) نهار 14 نونبر 2026، على الموقع ديالنا
digitalarabians.xyz. الـ certificate ديالنا كتجدد بوحدها، فالتواريخ اللي غادي تلقى انتا ماشي هي اللي هنا.
المشكل اللي خليناه
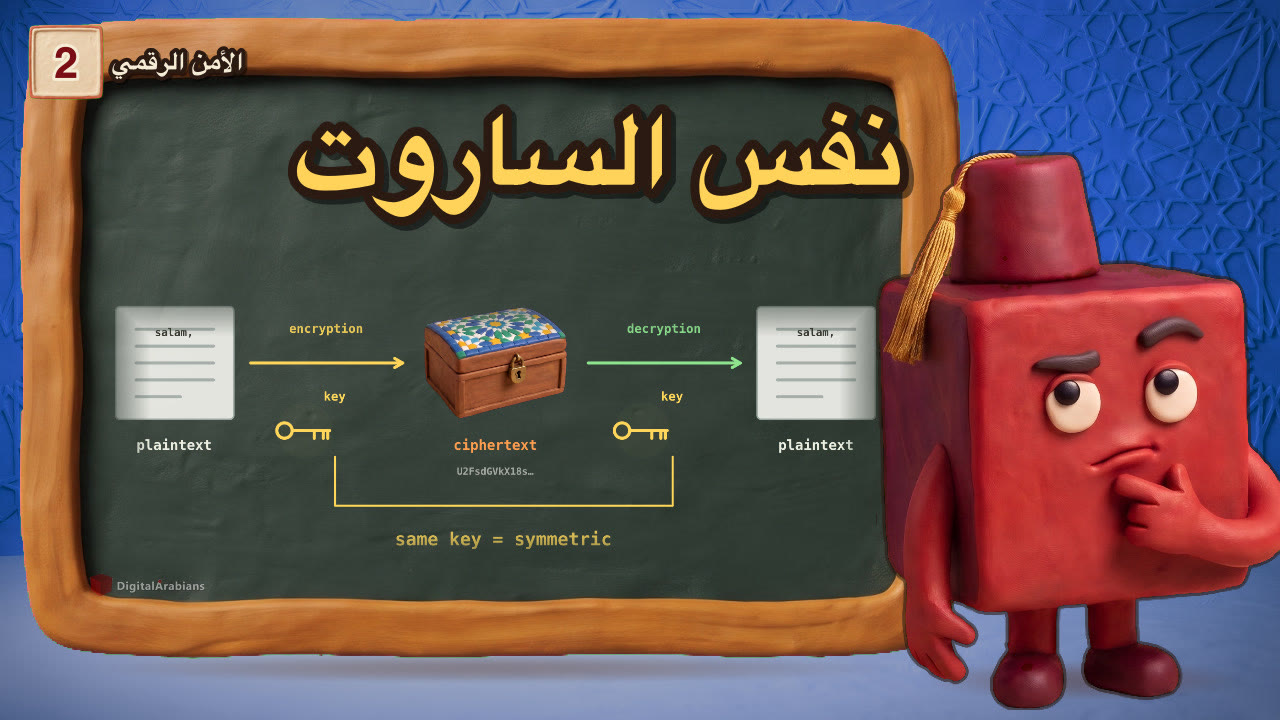
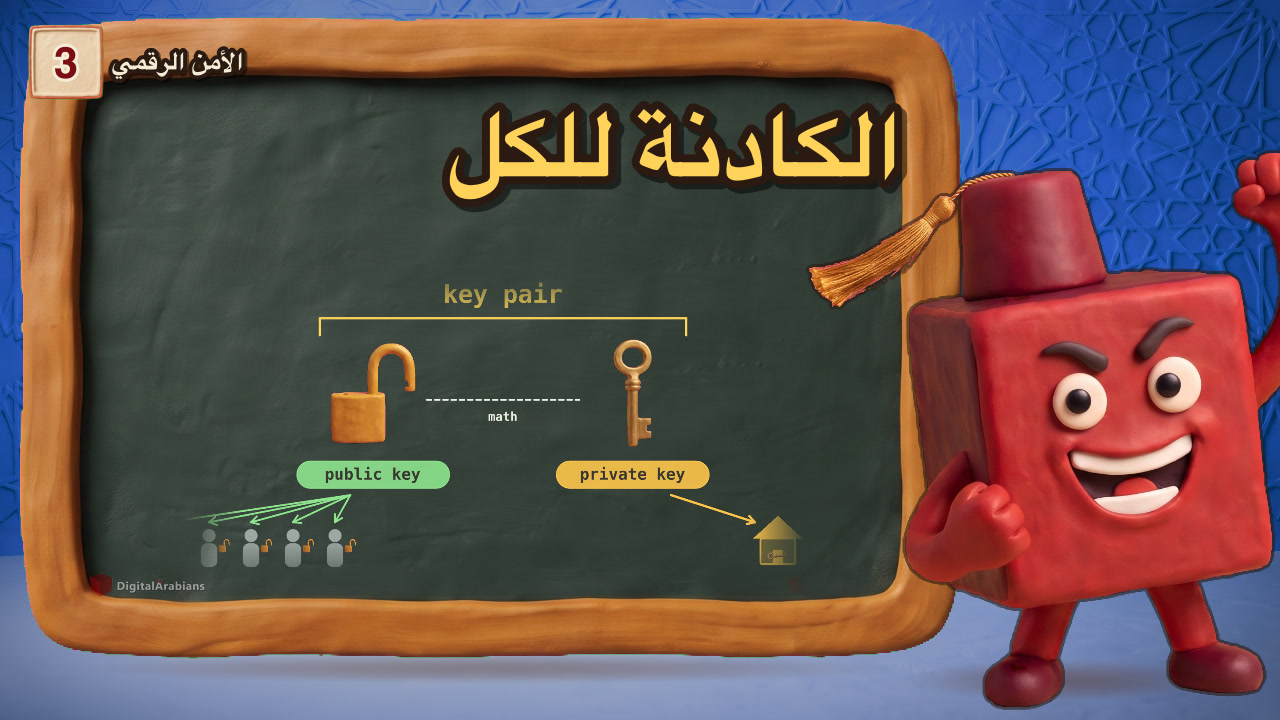
فـالحلقة التالتة، شفنا بلي الموقع كيعطيك الـ public key ديالو، وبيه كتسد السر اللي غادي تصيفط ليه. وفـالحلقة الرابعة، شفنا الـ signature: كتسني بالـ private key، وأي واحد يتأكد منها بالـ public key.
ولكن خلينا سؤال بلا جواب: ملي كيوصلك شي public key، منين عرفتي بلي ديال الموقع بصح؟ إلا كان شي واحد واقف فالوسط، فالويفي ديال القهوة، يقدر يعطيك الـ key ديالو هو… وانتا تحسابليك ديال الموقع.
البطاقة الوطنية
رجع للبطاقة الوطنية. شنو فيها؟ التصويرة ديالك، السمية، الرقم… وتاريخ حتى لإمتى صالحة. ولكن اللي معطيها القيمة ماشي هادشي. هو الختم ديال الإدارة اللي عطاتها، اللي كلشي كيعرفها وكيتيق فيها.
أي واحد يقدر يكتب سميتو فورقة. ولكن الختم؟ ما يقدرش يديرو.
السميات: certificate وCA
فالإنترنت، هاد البطاقة سميتها certificate، والشكل الرسمي ديالها سميتو X.509. واللي كيختمها سميتها CA، يعني Certificate Authority: شركة كيتيقو فيها المتصفحات.
فالـ certificate كاينين تلاتة ديال الحوايج:
- السمية ديال الموقع.
- الـ public key ديالو.
- والـ signature ديال الـ CA، بحال اللي شفنا فالحلقة 4.
وزيد عليهم جوج تواريخ: من إمتى (notBefore)، وحتى لإمتى (notAfter). الـ RFC 5280، المعيار ديال هاد البطاقات، كيقولها بالواضح: الـ certificate كتربط public key بسمية، والـ CA هي اللي كتضمن هاد الربط بالـ signature ديالها.
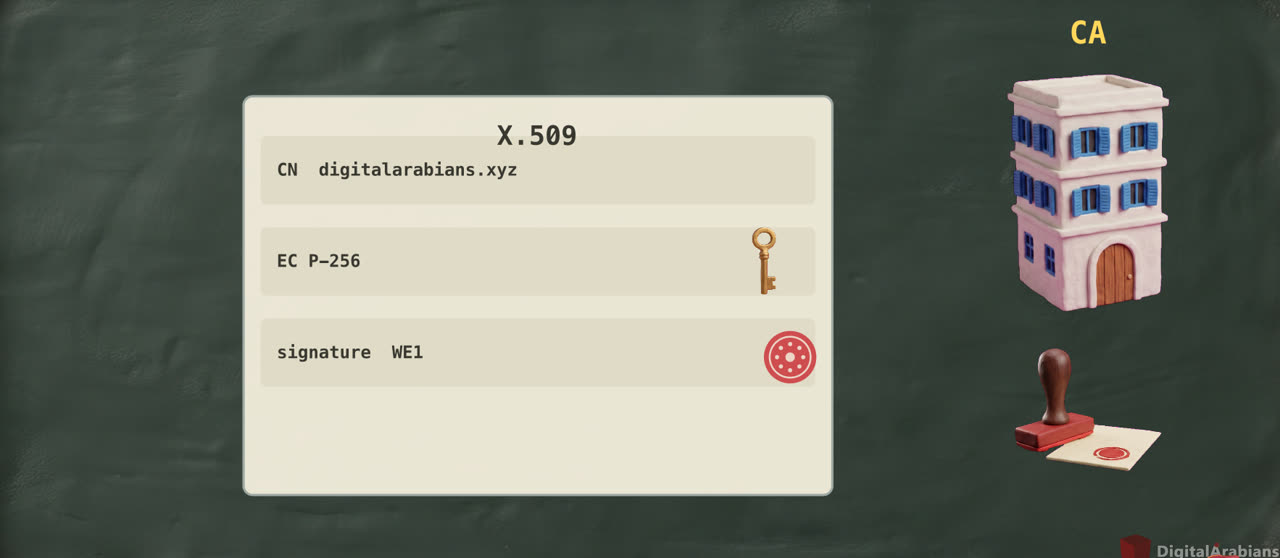
مثال: البطاقة ديال الموقع ديالنا
يالاه نشوفو وحدة حقيقية. حليت الـ Terminal فالماك، وكتبت:
openssl s_client -connect digitalarabians.xyz:443 -servername digitalarabians.xyz -showcerts </dev/null
السيرفر جاوب، وصيفط ليا 3 ديال الـ certificates، وحدة فوق وحدة. هادا الملخص اللي كيطبع openssl (s: هو الـ subject، وi: هو الـ issuer):
Certificate chain
 0 s:CN=digitalarabians.xyz
   i:C=US, O=Google Trust Services, CN=WE1
 1 s:C=US, O=Google Trust Services, CN=WE1
   i:C=US, O=Google Trust Services LLC, CN=GTS Root R4
 2 s:C=US, O=Google Trust Services LLC, CN=GTS Root R4
   i:C=BE, O=GlobalSign nv-sa, OU=Root CA, CN=GlobalSign Root CA
---
Verification: OK
الـ certificate اللولة: ديال الموقع
قسمت الـ certificates، وقريت اللولة:
openssl x509 -in cert1.pem -noout -subject -issuer -dates
subject=CN=digitalarabians.xyz
issuer=C=US, O=Google Trust Services, CN=WE1
notBefore=Nov  8 13:20:22 2026 GMT
notAfter=Feb  6 14:20:06 2027 GMT
- الـ subject، يعني لمن هي:
CN=digitalarabians.xyz. وCN، يعني Common Name: السمية. - الـ issuer، يعني شكون ختمها:
WE1، ديال Google Trust Services. - والتواريخ: من 8 نونبر 2026، حتى 6 فبراير 2027. يعني 90 يوم.
كيفاش المتصفح كيتأكد من الـ signature؟
كياخد الـ public key ديال WE1، وكيشيكي بيه الـ signature اللي على الـ certificate ديالي. بدل حرف واحد فالـ certificate، ولو فالسمية، والـ signature ما بقاتش كتطابق. بحال الـ hash ديال الحلقة اللولة.
ولكن WE1 هادي… شكون قال بلي نتيقو فيها؟
الـ chain of trust
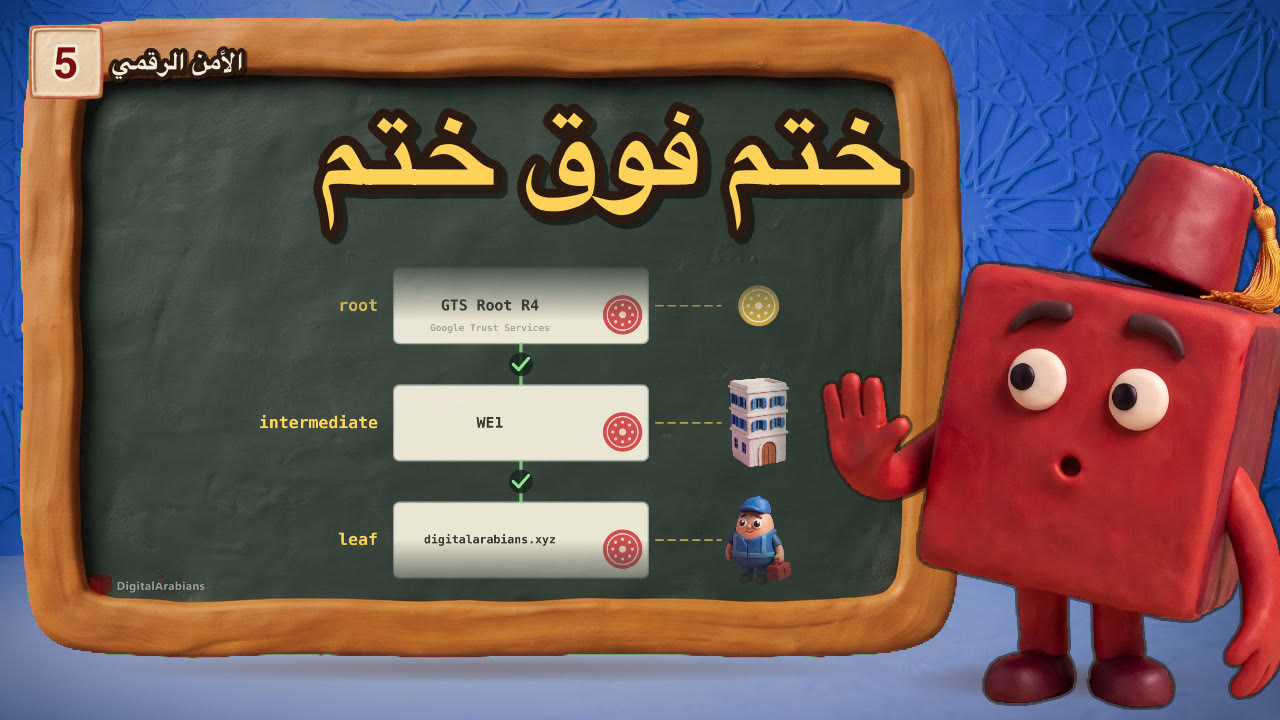
حتى WE1 عندها certificate ديالها، وهي التانية اللي صيفط السيرفر. وشكون ختمها؟ GTS Root R4. وGTS يعني Google Trust Services.
هادي هي الـ chain of trust، السلسلة ديال الثقة:
- الـ certificate ديال الموقع سميتها leaf.
- اللي ختماتها intermediate.
- واللي لفوق root.
بحال البطاقة: الموظف اللي ختمها، الإدارة اللي فوقو، والدولة اللي فوق كلشي.
شوف المدة
| الـ certificate | من | حتى | المدة |
|---|---|---|---|
leaf: digitalarabians.xyz |
8 نونبر 2026 | 6 فبراير 2027 | 90 يوم |
intermediate: WE1 |
13 دجنبر 2023 | 20 فبراير 2029 | تقريبا 5 سنين |
root: GTS Root R4 (اللي فالماك) |
22 يونيو 2016 | 22 يونيو 2036 | 20 عام |
والـ root GTS Root R4 هي اللي سنات راسها بيدها: الـ issuer هو نيت الـ subject. سميتها self-signed. كل ما طلعتي لفوق فالسلسلة، كل ما طالت المدة.
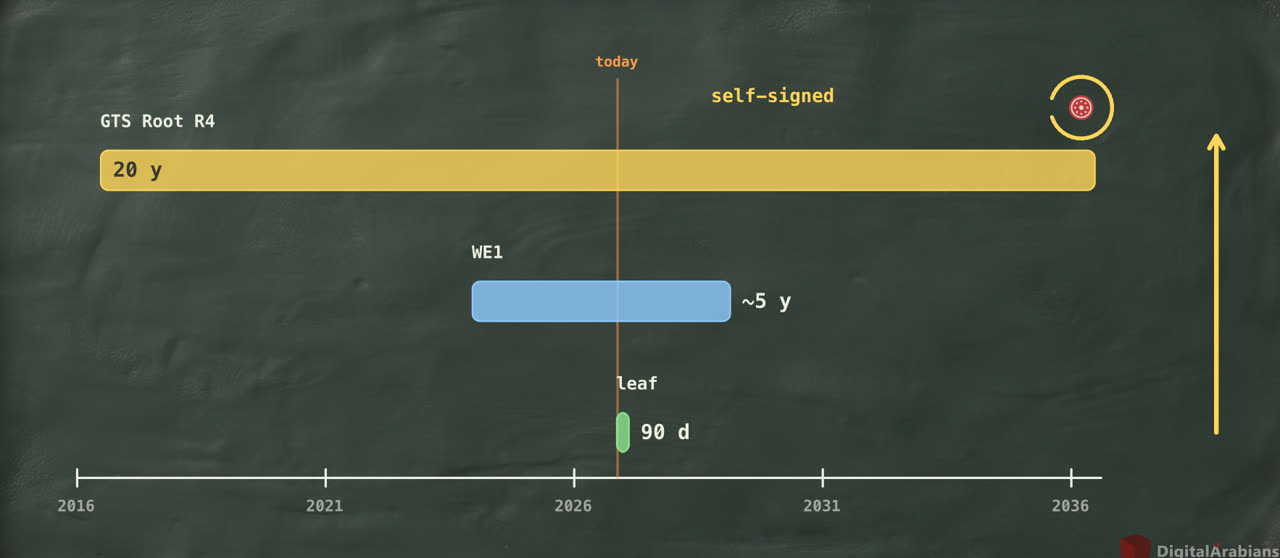
الـ root ما كيجيش من الموقع
والتالتة اللي صيفط السيرفر؟ نسخة من نفس الـ root، مسنية من root أقدم منها: GlobalSign Root CA (سميتها cross-certificate). الماك ديالي ما حتاجهاش.
حيت الـ root ما كيجيش من الموقع. راه ديجا عندك فالجهاز، فواحد الليستة سميتها root store. فالماك ديالي، macOS 26.5، حسبتهم:
security find-certificate -a /System/Library/Keychains/SystemRootCertificates.keychain | grep -c '"labl"'
158
158 ديال الـ roots، وGTS Root R4 واحدة منهم. وApple كتنشر الليستة ديالها، وMozilla عندها ليستة لـ Firefox، وChrome عندو الـ Chrome Root Store ديالو. وباش تدخل شي CA لهاد الليستات، خاصها تطلب وتدوز من الشروط ديالهم.
وتأكدت: بالـ root اللي فالماك وWE1، السلسلة كاملة:
openssl verify -CAfile gtsr4-root.pem -untrusted cert2.pem cert1.pem
cert1.pem: OK
تلاتة ديال الشيكات، كل مرة
يعني كل مرة كتحل موقع، المتصفح كيشيكي تلاتة ديال الحوايج:
- السلسلة كتوصل لشي root كاين فالليستة، وكل signature فيها صحيحة.
- التاريخ ديال اليوم بين «من إمتى» و«حتى لإمتى».
- السمية اللي فالـ certificate هي نيت السمية اللي فالعنوان.
وإلا طاحت وحدة، كيبان ليك تحذير.
مثال: certificate مزورة بأمر واحد
هادشي مزيان… ولكن سمع هادي. صاوبت certificate فالماك ديالي، بأمر واحد، فيها السمية ديال الموقع ديالي، public key، وتواريخ… كلشي:
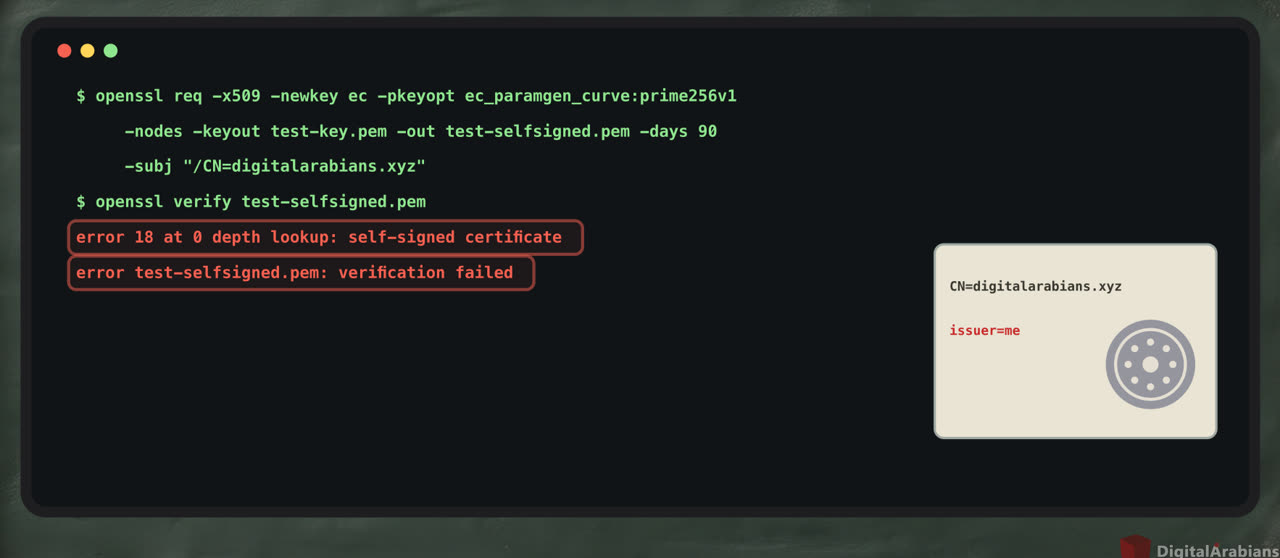
openssl req -x509 -newkey ec -pkeyopt ec_paramgen_curve:prime256v1 -nodes -keyout test-key.pem -out test-selfsigned.pem -days 90 -subj "/CN=digitalarabians.xyz"
غير حاجة وحدة: سنيتها أنا بيدي. الـ issuer هو نيت الـ subject:
subject=CN=digitalarabians.xyz
issuer=CN=digitalarabians.xyz
وملي شيكيتها:
openssl verify test-selfsigned.pem
error 18 at 0 depth lookup: self-signed certificate
error test-selfsigned.pem: verification failed
بحال اللي طبع بطاقة وطنية فالدار.
وبلا اللي فالوسط؟
جربت حاجة أخرى: الـ certificate الحقيقية ديالي، ولكن بلا WE1 اللي فالوسط:
openssl verify -CAfile gtsr4-root.pem cert1.pem
error 20 at 0 depth lookup: unable to get local issuer certificate
error cert1.pem: verification failed
السلسلة مقطوعة، والـ signature ما لقاتش شكون يشيكيها. وملي زدت WE1: OK. وعلى هادشي السيرفر خاصو يصيفط الـ intermediate مع الـ leaf. والـ root؟ ما محتاجش، حيت ديجا عندك.
كيفاش الموقع ديالي خدا هاد الـ certificate؟
سميتها domain validation: الـ CA كتقول ليك: إلا هاد السمية ديالك بصح، حط فيها هاد الكلمة اللي عطيتك. يا إما ملف صغير فواحد العنوان معروف فالموقع، يا إما سطر فالـ DNS، يعني Domain Name System، بحال اللي شفنا فـالحلقة 4 ديال الشبكات.
Let’s Encrypt مثلا، CA فابور وأوتوماتيك، خدامة مع كتر من 700 مليون موقع.
القفل ماشي ضمانة
شفتي المشكل؟ الـ CA كتشيكي غير حاجة وحدة: واش كتحكم فهاد السمية. حتى Let’s Encrypt براسها كتقول: الـ certificate ما كتقول والو على شكون كيدير الموقع، ولا واش آمن.
يعني اللي شرا digitalarabiams.xyz، بالـ m عوض الـ n، يقدر ياخد certificate صالحة… حيت هاديك السمية ديالو بصح.
وعلى هادشي، Chrome 117 فـ 2023 حيد القفل، وحط بلاصتو إيقونة tune، حيت القفل كان كيبان بحال «موقع نية».
الـ certificates كيقصرو
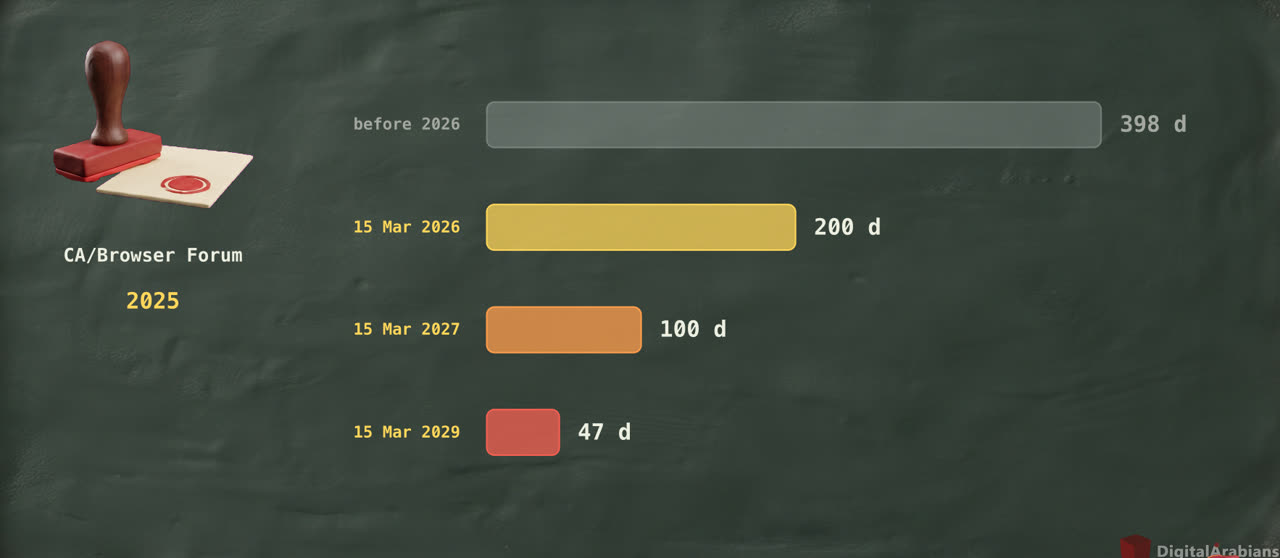
الـ CA/Browser Forum، يعني الجمعية اللي فيها الـ CAs والمتصفحات، صوتات فـ 2025 على مدة ماكسيموم كتقصر:
| من نهار | المدة الماكسيموم |
|---|---|
| قبل 2026 | 398 يوم |
| 15 مارس 2026 | 200 يوم |
| 15 مارس 2027 | 100 يوم |
| 15 مارس 2029 | 47 يوم |
يعني التجديد خاصو يولي أوتوماتيكي. والـ certificate ديالي راه تجددات نهار 8 نونبر.
جرب معايا: قرا الـ certificate ديال أي موقع
فـ Chrome (الماك والـ Windows بحال بحال)
- حل Chrome، وحل شي موقع كتخدم بيه كل نهار.
- على ليسر ديال العنوان، كليكي على الإيقونة ديال tune، View site information.
- من بعد Connection is secure.
- ومن بعد Certificate is valid، وتحل ليك الـ Certificate Viewer.
- فيها:
- Issued To: لمن.
- Issued By: شكون سناها.
- Validity Period، فيها Issued On وExpires On.
فـ Safari (الماك)
- من الـ menu ديال Safari، ختار Connection Security Details.
- ومن بعد Show Certificate.
بالـ Terminal (الماك): السلسلة كاملة
حل الـ Terminal وكتب نفس الأمر ديالي، بالسمية ديال الموقع اللي بغيتي:
openssl s_client -connect digitalarabians.xyz:443 -servername digitalarabians.xyz -showcerts </dev/null
وغادي تشوف الـ leaf، الـ intermediate، وشكون سنا كل وحدة فيهم، فالسطور ديال s: وi:.
شنو تشيكي بعينيك
هادشي كامل ما كينفعك إلا قريتيه بعينيك.
- Issued To: واش هي نيت السمية اللي كنتي باغي، حرف بحرف؟ مثال: كنتي باغي
digitalarabians.xyz، ولقيتيdigitalarabiams.xyz. حرف واحد:mعوضn. - Issued By: خاصها تكون CA معروفة.
- Expires On: ما فاتتش.
المتصفح كيقارن غير مع العنوان. فالموقع المزور، الـ certificate بالـ m، وغادي تطابق. المقارنة اللي كتهم، كديرها انتا. وApple كتقولها حتى هي: بعض المواقع المزورة كتبدل حرف ولا جوج فالعنوان.
openssl كيدير نفس المقارنة، بلا ما يتكونيكطا مع حتى موقع:
openssl x509 -in cert1.pem -noout -checkhost digitalarabians.xyz
openssl x509 -in cert1.pem -noout -checkhost digitalarabiams.xyz
Hostname digitalarabians.xyz does match certificate
Hostname digitalarabiams.xyz does NOT match certificate
وإلا بان ليك تحذير
إلا شي نهار بانت ليك فـ Chrome: Your connection is not private… حبس.
- إلا كانت صفحة فيها login ولا خلاص، ما تكليكيش على Proceed. كليكي Back to safety.
- وفـ Safari، Apple كتقول: إلا السمية ما كتطابقش، ولا الـ issuer ما موثوقش، كليكي Cancel.
- شوف واش الساعة والتاريخ ديال الجهاز صحاح، حيت Google كتقول بلي الساعة الغالطة كتعطي هاد الغلط.
- وما تزيد حتى certificate فالجهاز ديالك بيدك: حتى Google كتقول بلي هادشي غالبا خطر.
نعاودو بالزربة
- الـ certificate: السمية ديال الموقع، الـ public key ديالو، والـ signature ديال الـ CA.
- الـ chain of trust: leaf، intermediate، root… والـ root ديجا فالليستة ديال الجهاز.
- والقفل كيقول: مشفر، وهاد السيرفر كيتحكم فهاد السمية. ما كيقولش: الموقع نية. السمية، شيكيها انتا.
ودابا، ملي تمشي للبوسطة، والموظف يقول ليك: «البطاقة الوطنية عافاك»… عقل بلي المتصفح ديالك دار نفس الحاجة مع كل موقع حليتيه اليوم: السمية، الـ signature، والتاريخ.
سؤال ليك
حل موقع كتخدم بيه كل نهار، وشوف Issued By، وشحال من يوم بين Issued On وExpires On. كتب لينا فالكومونتيرات غير السمية ديال الـ CA وعدد الأيام، بلا حتى معلومة عليك. أنا: Google Trust Services، 90 يوم.
الحلقة الجاية
الـ password. الموقع صحيح، والـ certificate صالحة… ولكن إلا عندك نفس الـ password فكاع الحسابات، تسريبة وحدة كتحل ليك كلشي. كيفاش ندير password مزيان؟ وفين نخبيه؟
المصادر
- IETF RFC 5280، X.509 (الـ CA كتسني، notBefore وnotAfter، self-signed وcross-certificates): rfc-editor.org/rfc/rfc5280
- IETF RFC 8446، TLS 1.3 (السيرفر كيصيفط السلسلة، والـ root يقدر يتخلى): rfc-editor.org/rfc/rfc8446
- Apple Support، الـ roots فـ iOS 26 وmacOS 26: support.apple.com
- Apple Root Certificate Program: apple.com
- Mozilla Wiki، CA Certificate Program: wiki.mozilla.org/CA
- Chrome Root Program Policy: googlechrome.github.io
- Google، Chrome Root Store (والخطوات ديال الـ Certificate Viewer): blog.google
- Google Chrome Help، واش الكونيكسيون مع الموقع آمنة: support.google.com
- Chromium، السميات اللي كتبان فـ Chrome: page_info_strings وsecurity_interstitials_strings
- Chromium Blog، An Update on the Lock Icon (2023): blog.chromium.org
- Apple Support، Safari: المواقع المشفرة والـ certificate: support.apple.com
- Google Chrome Help، الأخطاء المعروفة (الساعة الغالطة، ما تزيدش certificate بيدك): support.google.com
- Let’s Encrypt، How It Works (domain validation): letsencrypt.org
- Let’s Encrypt، الصفحة الرئيسية (كتر من 700 مليون موقع): letsencrypt.org
- Let’s Encrypt، The CA’s Role in Fighting Phishing and Malware: letsencrypt.org
- CA/Browser Forum، Ballot SC-081v3 (من 398 لـ 47 يوم): cabforum.org
- CA/Browser Forum، TLS Baseline Requirements (التواريخ): github.com/cabforum