صبحتي، وجاتك رسالة: شي واحد دخل للإنستغرام ديالك. فالعشية، الجيميل. ومن بعد، حتى الحساب ديال الخدمة. وانتا عمرك ما عطيتي الـ password ديالك لحتى واحد. كلشي بدا من تسريبة وحدة… فموقع صغير، نسيتي حتى بلي تسجلتي فيه.
هادا هو المقال ديال الحلقة السادسة من سلسلة “الأمن الرقمي من الألف للياء” (الفيديو كامل فـ القناة ديالنا فاليوتيوب). فآخر المقال، غادي تفهم علاش تسريبة وحدة كتحل كاع الحسابات، وعلاش الطول كيغلب الرموز… بالحساب. ومن بعد، فـ «جرب معايا»، غادي تشعل password manager فالتليفون ديالك، وتشوف واش الإيميل ديالك بان فشي تسريبة.
الأرقام فهاد المقال حقيقية: حسبتها فالماك نهار 14 نونبر 2026، بكلمات ديال التجربة برك:
salam123وPassword1!. حتى password حقيقي، حتى إيميل حقيقي، ما دخل هنا. والأعداد ديال التسريبات صورة ديال داك النهار: كيطلعو ملي كتزاد تسريبات جداد.
ساروت واحد للدار، الطوموبيل والحانوت
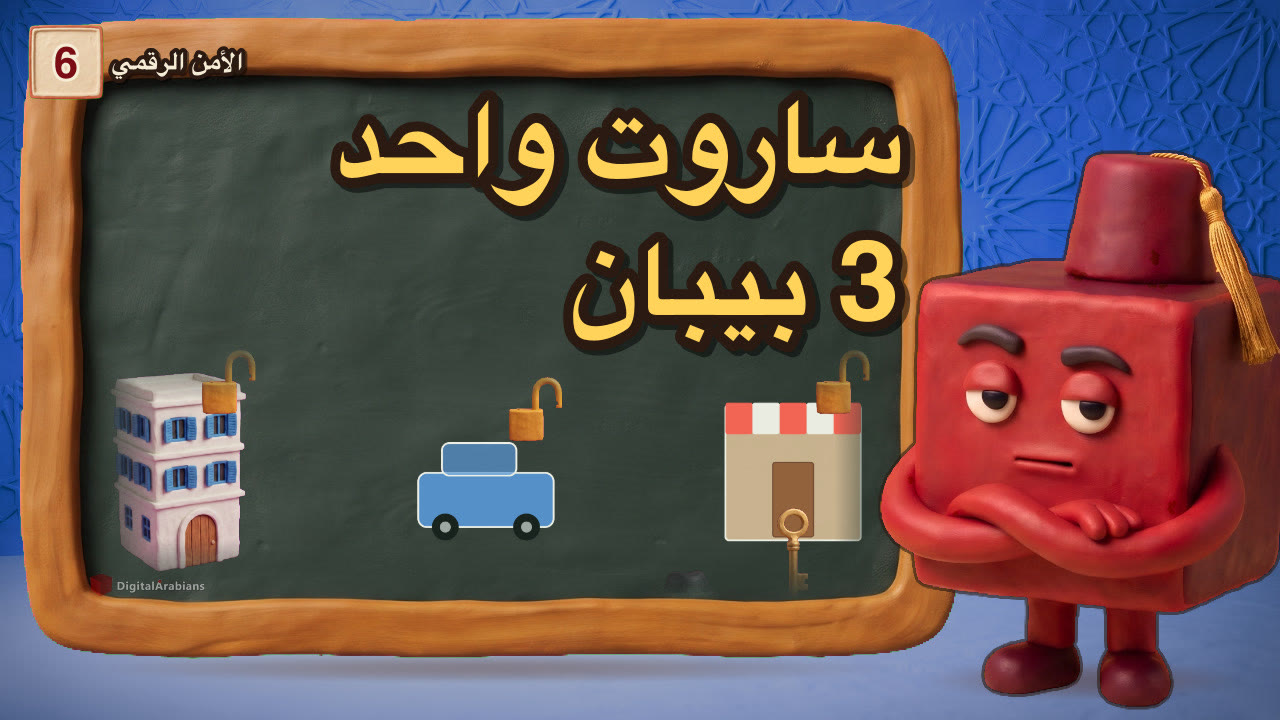
تخيل عندك ساروت واحد: كيحل الدار، الطوموبيل، والحانوت. نهار طاح ليك فالقهوة، اللي لقاه ما غاديش يحبس عند الباب ديال الدار. غادي يجربو فالطوموبيل، ومن بعد فالحانوت… وحل كلشي.
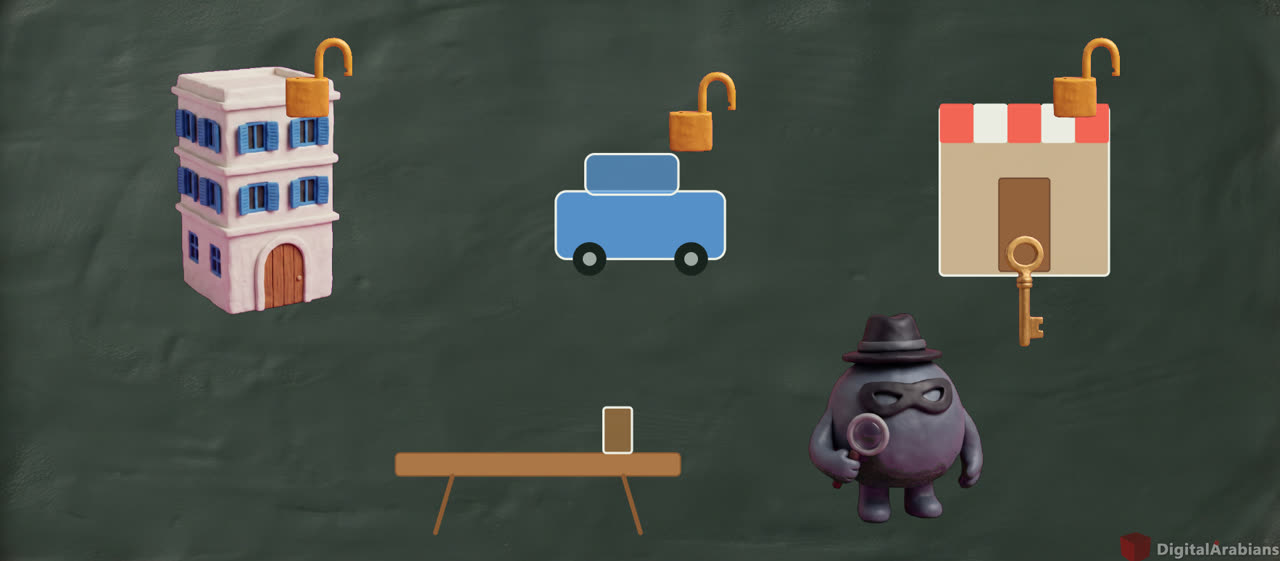
فالحسابات، هاد الساروت الواحد سميتو password reuse: نفس الـ password فبزاف ديال المواقع. وملي كيتسرب شي موقع، كتخرج ليستات فيها الإيميلات والـ passwords. وكاين اللي كيجربهم أوتوماتيكيا فمواقع أخرين: هادي سميتها credential stuffing.
Apple كتشرحها هكا فالوثيقة ديال الأمن ديالها: إلا استعملتي نفس الـ password فبزاف ديال الخدمات، وتسربات وحدة فيهم، كيجربو نفس الإيميل ونفس الـ password فالخدمات الأخرى.
ولكن تسنى… الموقع ما كيخبيش غير الـ hash؟
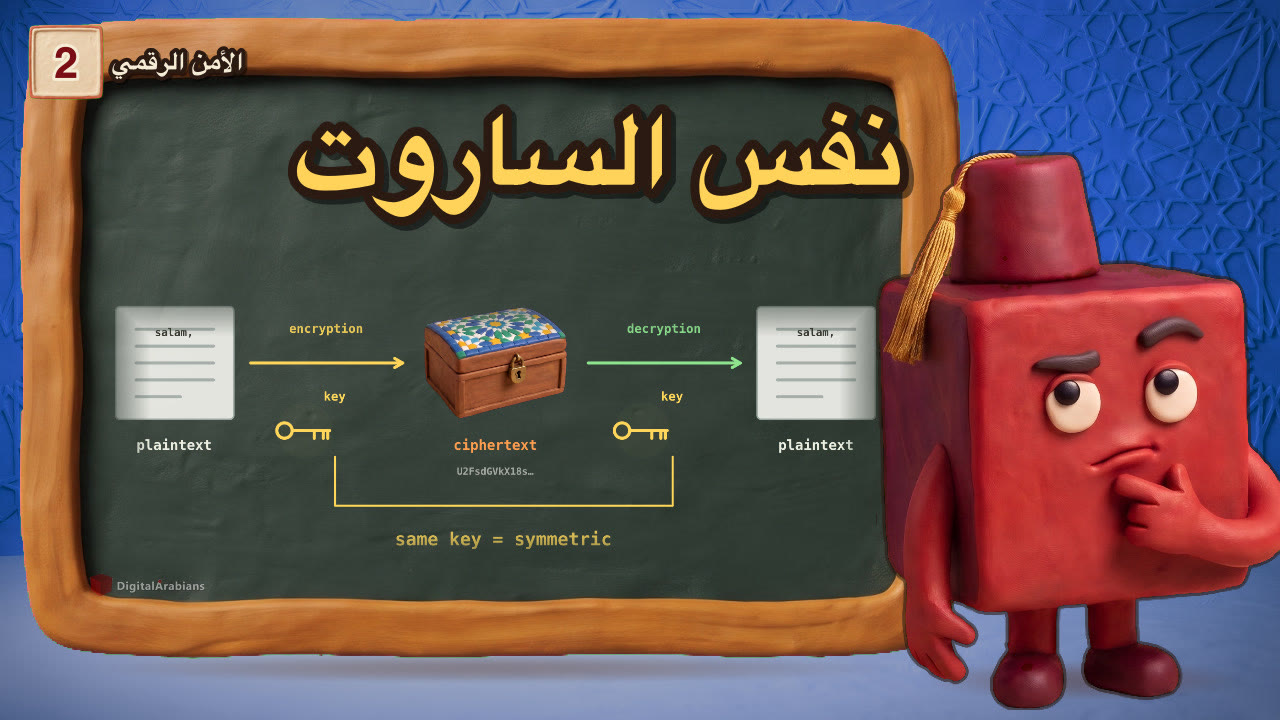
فـالحلقة الأولى قلنا: الموقع ما كيخبيش الـ password ديالك، كيخبي غير الـ hash ديالو. الـ hash ديال salam123 كيبدا هكا:
$ printf %s salam123 | shasum -a 256
7508f65a129e0b9cd1d9153ce631f4fed24b3c124018ece868508977e2f1f8d9  -
وهاد الطابع ما كيترجعش لـ salam123. إذن علاش التسريبة خطيرة، إلا كانو غير hashes؟
حيت الـ hash ما كيترجعش… ولكن كيتخمن. اللي عندو الـ hashes المسربين، كياخد passwords معروفين، كيدير ليهم الـ hash، وكيقارن:
- خمن password معروف.
- دير ليه الـ hash.
- قارن مع الـ hashes المسربين. تشابهو؟ لقاه.
المواقع المزيانين كيزيدو salt، وNIST كتقول بلي الهدف ديال الـ hashing هو يخلي كل تخمينة غالية على اللي سرق الملف. ولكن هادشي كيبطئ التخمين… ما كيوقفوش.
وجربت salam123 فـ Pwned Passwords، الخدمة ديال Have I Been Pwned اللي كتقول ليك واش شي password بان فتسريبة. وما خرج من الماك غير 5 حروف اللولين من الـ hash ديال SHA-1 (يعني Secure Hash Algorithm 1): 66F1A.
salam123 SHA-1 prefix 66F1A seen = 107880
107,880 مرة فالتسريبات. الـ password القصير والمعروف كيطيح بالزربة. وHave I Been Pwned كتقولها نيشان: الـ password اللي بان فـ Pwned Passwords، ما تبقاش تستعملو.
شنو اللي كيقوي الـ password بصح؟
كلشي كيقول: حرف كبير، رقم، رمز… وبدلو كل تلت شهور. ولكن اللي كيكتبو القواعد كيقولو حاجة أخرى.
هاد القواعد كاتباهم NIST، يعني National Institute of Standards and Technology، المعهد الأمريكي ديال المعايير، فالوثيقة SP 800-63B. وSP يعني Special Publication. النسخة الرابعة خرجات فيوليوز 2025. وفيها تلاتة ديال القواعد.
القاعدة 1: الطول
- إلا كان الـ password بوحدو هو اللي حامي الحساب: 15 حرف على الأقل.
- إلا كان معاه قفل تاني: 8 على الأقل.
- والموقع المفروض يقبل حتى 64 حرف.
والخلطة ديال الرموز؟ NIST كتقول: ما يفرضوهاش عليك.
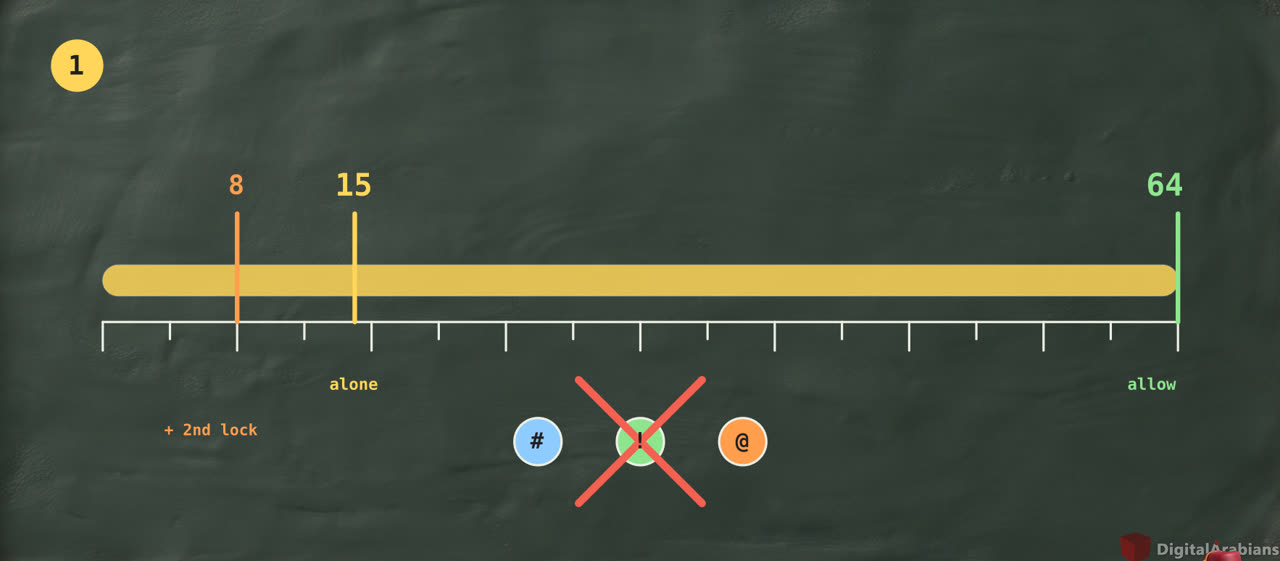
علاش؟ حيت الناس كيجاوبو على هاد القواعد بطريقة معروفة. NIST عطات مثال: اللي كان غادي يختار password، كيولي يدير Password1. وإلا طلبو منو رمز: Password1!. يعني الرموز كيبانو صعاب… ولكن اللي كيخمن عارفهم من قبل.
القاعدة 2: ما كاينش التبديل كل شحال
ما يبقاوش يفرضو عليك تبدل الـ password كل تلت شهور. كتبدلو غير إلا كان دليل بلي تسرق.
القاعدة 3: الليستة ديال الـ passwords الممنوعين
أي password جديد، الموقع خاصو يقارنو مع ليستة ديال الـ passwords المسربين والمعروفين، ويرفضو. سميتها blocklist. وجربت Password1! حتى هو:
Password1! SHA-1 prefix 32CA9 seen = 585195
585,195 مرة. فيه الحرف الكبير، الرقم، والرمز… والموقع المفروض يرفضو.
15 حرف، وساهل تعقل عليه؟ كلمات، ماشي حروف
هادشي مزيان… ولكن 15 حرف، وتعقل عليهم؟ لاستيس ساهلة: ماشي حروف. كلمات.
هادي سميتها passphrase: كلمات عشوائية، لاصقين مع بعضياتهم. بحال المثال اللي كاتب Bitwarden فالصفحة ديالو:
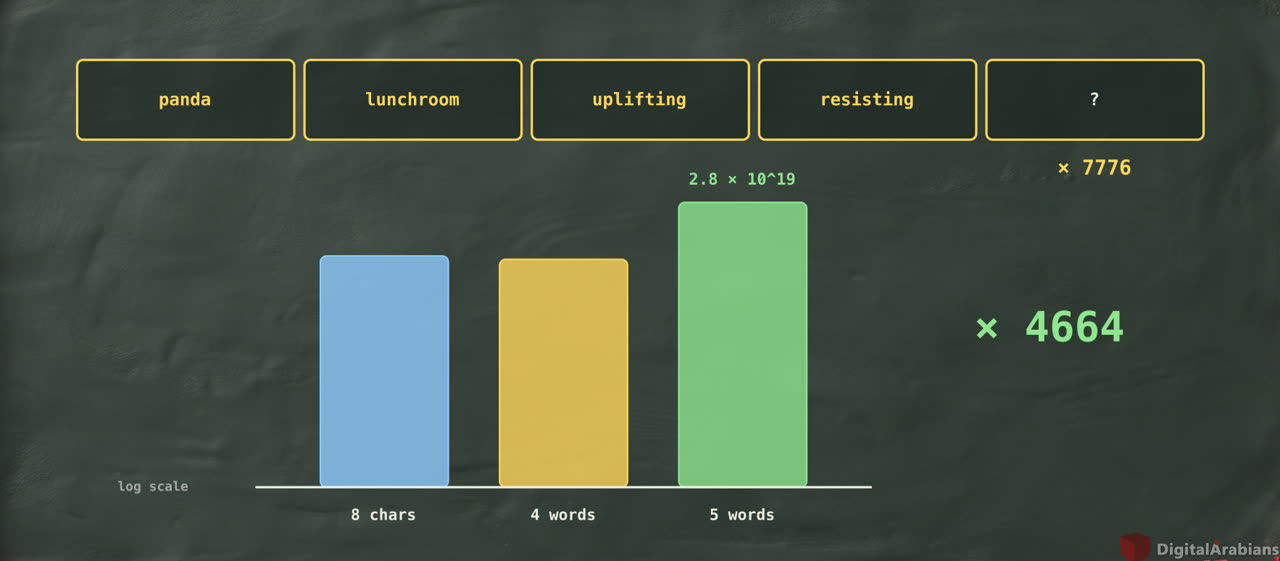
panda-lunchroom-uplifting-resisting
ربعة ديال الكلمات. وهادا مثال منشور، ما تستعملوش. والمهم: تكون عشوائية بصح. الماكينة ولا الزهر هوما اللي كيختارو الكلمات من ليستة، ماشي انتا، وماشي بيت من أغنية.
المثال 1: 8 حروف عشوائية
كل بلاصة فيها 94 اختيار: 26 حرف صغير، 26 كبير، 10 أرقام، و32 رمز. حسبتها بـ Python فالماك:
26+26+10+32 = 94
94^8 = 6,095,689,385,410,816 (6.10e+15)
يعني تقريبا 6 مليون مليار ديال الاختيارات. بحال هادا: 7n7*V-P). خرجتو الماكينة غير للمثال، وما مستعمل فحتى بلاصة.
المثال 2: 4 كلمات من ليستة فيها 7776
الليستة اللي كيستعملو للـ passphrases فيها 7,776 كلمة، يعني العدد ديال كاع الرميات الممكنة بخمسة ديال الزهرات (6^5):
7776^4 = 3,656,158,440,062,976 (3.66e+15)
94^8 / 7776^4 = 1.67
تقريبا 3.7 مليون مليار. يعني قريب بزاف من 8 حروف عشوائية (الـ 8 حروف كتر غير بـ 1.67 مرة). الفرق؟ 7n7*V-P) ما غاديش تعقل عليه غدا. panda lunchroom uplifting resisting… غادي تعقل.
المثال 3: زيد كلمة خامسة
7776^5 = 28,430,288,029,929,701,376 (2.84e+19)
7776^5 / 94^8 = 4664
كيولي 28 مليار مليار، كتر من 8 حروف عشوائية بـ 4,664 مرة. كل حرف زايد كيضرب الحساب فـ 94. وكل كلمة زايدة، فـ 7,776. الطول هو اللي كيغلب.
الحل: خزنة وحدة فيها كاع السوارت
ولكن هادشي ما كينفعش… إلا ما كانش كل حساب عندو الـ password ديالو. وما غاديش تعقل على passphrase لكل حساب.
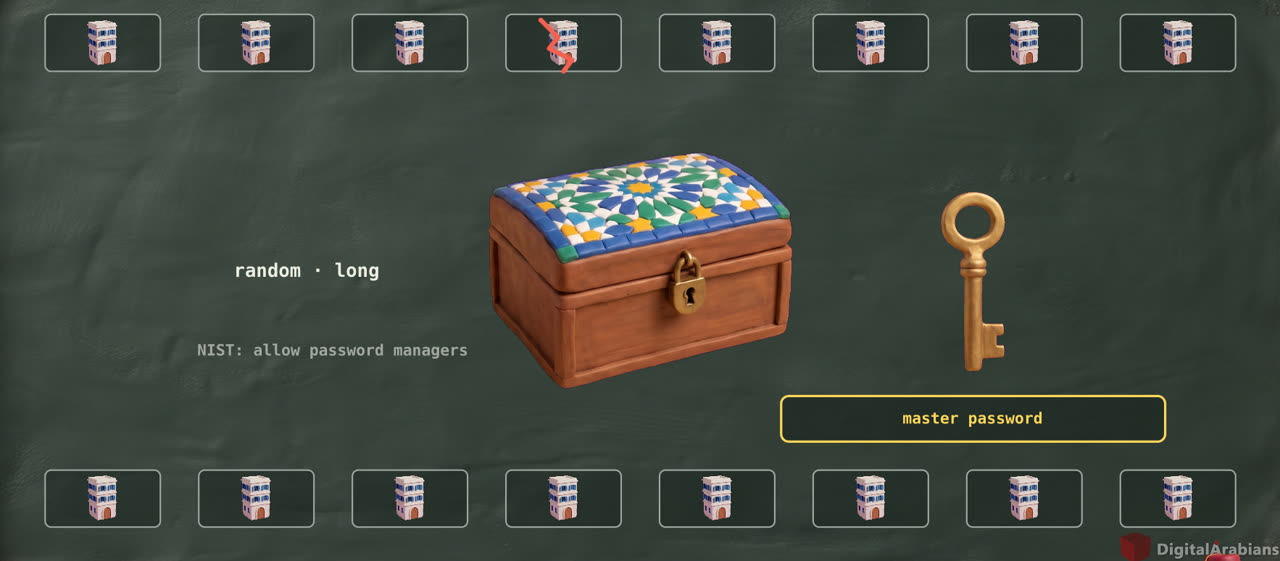
الحل: خزنة وحدة فيها كاع السوارت. سميتها password manager. كتعقل غير على واحد: الـ master password، ودير ليه passphrase طويلة. والخزنة كتصاوب لكل موقع password عشوائي وطويل، وكتعمرو بلاصتك.
- NIST كتقول: المواقع خاصهم يخليوك تستعمل الـ password manager والـ autofill، والـ password managers كيخليو الناس يختارو passwords أقوى.
- CISA، يعني Cybersecurity and Infrastructure Security Agency، الوكالة الأمريكية ديال الأمن السيبراني، كتقول: صاوب passwords طوال، عشوائيين، ومختلفين، بـ password manager. واحمي الخزنة بـ passphrase قوية.
وتسرب شي موقع؟ طاح غير الساروت ديالو.
جرب معايا: شعل password manager، وفتش التسريبات
ربعة ديال الخطوات، فالتليفون ولا فالـ laptop. السميات ديال الأزرار مكتوبين بالإنجليزية، كيفما كاتبينهم Apple وGoogle وBitwarden فالصفحات ديال المساعدة ديالهم.
1. اختار الخزنة
- iPhone ولا Mac؟ التطبيق Passwords، من iOS 18 وmacOS Sequoia.
- Android ولا Chrome؟ Google Password Manager.
- بغيتي وحدة كتخدم فكلشي؟ Bitwarden، عندها نسخة فابور.
فالـ iPhone، شعل الـ AutoFill:
Settings > General > AutoFill & Passwords > AutoFill Passwords and Passkeys
2. صاوب password قوي
ملي كتسجل فموقع جديد:
- فالـ iPhone: كيقترح عليك واحد قوي. كليكي على Use Strong Password.
- فـ Chrome: كليكي على الخانة ديال الـ password، واختار Use strong password. ما بانش؟ كليك يمين على الخانة، وGenerate password.
- فـ Bitwarden: كليكي على Generator: فالـ laptop كاين فالـ menu، وفالتليفون عندو الـ tab ديالو.
وكيتسجل بوحدو فالخزنة. ما خاصك تكتبو فحتى بلاصة. وBitwarden كينصح تخلي الأرقام والرموز الإجبارية قلال (0 ولا 1)، حيت القيود الزايدة كتنقص من القوة ديال الـ password.
3. فتش الـ passwords القدام
- فالـ iPhone: حل التطبيق Passwords، وكليكي على Security.
- فـ Chrome:
More > Passwords and autofill > Google Password Manager > Checkup
فمتصفح آخر: دخل لـ passwords.google.com، ومن بعد Go to Password Checkup وCheck passwords.
غادي يقول ليك شكون اللي تسرب (Exposed)، شكون اللي ضعيف (Weak)، وشكون اللي عاودتيه فبزاف ديال الحسابات (Used in multiple accounts). فالـ iPhone، كليكي على الحساب، ومن بعد Change Password، وبدلو فالموقع براسو.
4. واش الإيميل ديالك بان فشي تسريبة؟
دخل لـ haveibeenpwned.com، وكتب الإيميل ديالك. كاين جوج ديال النتائج (فالمثال، [email protected]):
Good news — no pwnage found!
Oh no — pwned!
- Good news: ما لقاش الإيميل ديالك فالتسريبات اللي عندو.
- Oh no: لقاه، ومعاه الليستة ديال التسريبات اللي بان فيهم.
جوج حوايج خاصك تعرفهم:
- الموقع ما كيحطش الـ passwords مع الإيميلات.
- ما بانش الإيميل ديالك؟ ماشي ضمانة: ماشي كاع التسريبات كيبانو.
ولاستيس: كليكي على Notify Me، باش يعلموك إلا بان الإيميل ديالك فشي تسريبة جاية.
بان الإيميل ديالك؟ ما تخلعش
- بدل الـ password ديال داك الموقع دابا.
- الـ password اللي بان فتسريبة، ما تعاودش تستعملو.
- كل موقع فين استعملتي نفس الـ password، بدلو حتى هو، وكل واحد بـ password جديد من الخزنة.
- ومن بعد، زيد قفل تاني على الحسابات المهمين. وهادا هو الموضوع ديال الحلقة الجاية.
نعاودو بالزربة
- تسريبة وحدة كتحل كلشي… غير إلا عاودتي نفس الـ password.
- الطول كيغلب الرموز، والكلمات العشوائية ساهل تعقل عليهم.
- خزنة وحدة: master password واحد، وpassword عشوائي فكل موقع.
ودابا، إلا جاتك شي نهار رسالة: شي واحد دخل للحساب ديالك… غادي يكون ساروت واحد اللي طاح. والدار، والطوموبيل، والحانوت… بقاو مسدودين.
سؤال ليك
دير الـ Checkup ولا Security فالخزنة ديالك، وكتب لينا فالكومونتيرات غير شحال من password معاود لقا ليك. رقم بوحدو… ماشي الـ password!
الحلقة الجاية
حتى password قوي يقدر يتسرق بصفحة مزورة: NIST كتقولها بالواضح، الـ passwords ما كيقاوموش الـ phishing. فالحلقة الجاية: القفل التاني. الـ 2FA، يعني two-factor authentication، والـ passkeys. واش الكود اللي كيجيك فميساج كافي؟
المصادر
- NIST SP 800-63B-4، الصفحة الرسمية (خرجات فيوليوز 2025): csrc.nist.gov
- NIST SP 800-63B-4 (الطول، بلا خلطة رموز، بلا تبديل كل شحال، الـ blocklist، الـ password managers، الـ salt والـ hash، Password1!): pages.nist.gov
- Apple Platform Security، الـ credential stuffing: support.apple.com
- Have I Been Pwned، FAQs (Pwned Passwords، بلا passwords مع الإيميلات): haveibeenpwned.com/FAQs
- Have I Been Pwned، الصفحة الرئيسية (النتائج وNotify Me): haveibeenpwned.com
- EFF، الليستة ديال 7,776 كلمة: eff.org
- Bitwarden Help، Username & Password Generator: bitwarden.com/help/generator
- Bitwarden، النسخة الفابور: bitwarden.com/pricing
- Apple Support، التطبيق Passwords والـ AutoFill: support.apple.com
- Apple iPhone User Guide، Use Strong Password: support.apple.com
- Apple iPhone User Guide، Security فالتطبيق Passwords: support.apple.com
- Google Chrome Help، Use strong password: support.google.com
- Google Account Help، Password Checkup: support.google.com
- CISA، Use Strong Passwords: cisa.gov
- CISA، Mobile Communications Best Practice Guidance (الـ passphrase ديال الخزنة): cisa.gov